
Kurumsal Sosyal Medya Hesaplarında Yetki Yönetimi Nasıl Yapılmalı?
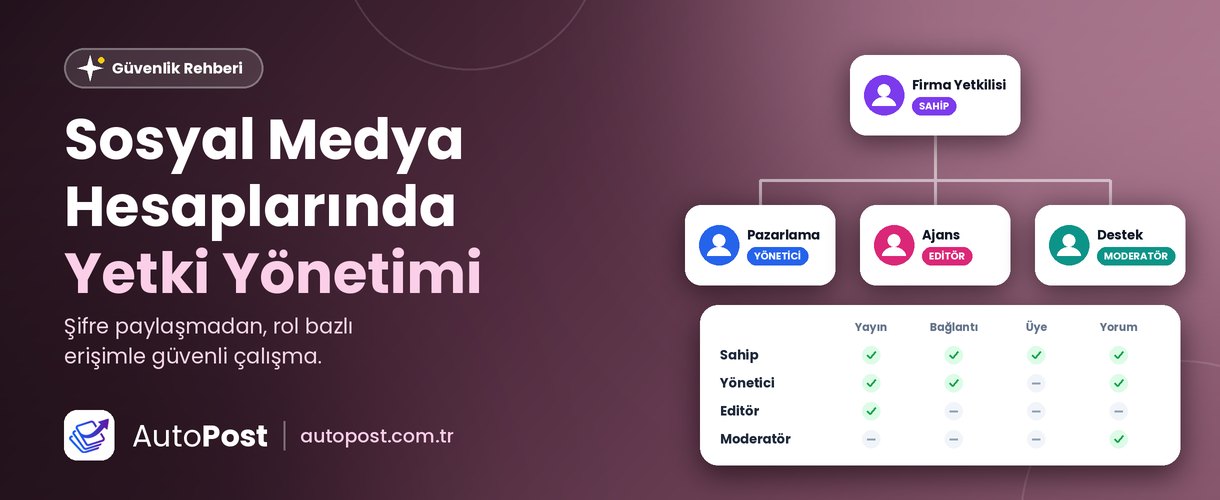
Kurumsal sosyal medya hesaplarında yetki yönetimi; hesaplara erişen herkesin kendi kullanıcısıyla giriş yapmasını, yalnızca işi için gereken yetkiye sahip olmasını ve bu yetkilerin düzenli olarak gözden geçirilmesini sağlayan bir düzendir. Bu düzende şifre paylaşılmaz; erişim, sosyal ağların ve yönetim araçlarının sunduğu rol sistemleriyle verilir ve gerektiğinde tek işlemle kaldırılır. İyi kurulmuş bir yetki yönetimi, hem hataların hem de güvenlik risklerinin önüne geçer.
Yetki Yönetiminin 5 Temel İlkesi
1. Herkes kendi kullanıcısıyla çalışır
Ortak şifre kullanılmaz. Her kişi, kendi hesabıyla ve kendisine tanımlanan rolle erişir. Böylece kimin hangi işlemi yaptığı bellidir.
2. En az yetki verilir
Bir kişiye, işini yapabilmesi için gereken en düşük yetki verilir. İçerik hazırlayan birinin hesap ayarlarını değiştirme veya yeni üye ekleme yetkisine ihtiyacı yoktur.
3. En az iki yönetici bulunur
Her hesapta ve sayfada firmadan en az iki tam yetkili kişi tanımlanır. Tek bir kişiye bağımlılık, o kişi ayrıldığında veya ulaşılamadığında hesabı riske atar.
4. Sahiplik firmada kalır
En yüksek yetki her zaman firma içinde, tercihen bir yönetici veya firma sahibinde olur. Ajanslar ve dış hizmet sağlayıcılar bu seviyede yetkilendirilmez.
5. Yetkiler düzenli gözden geçirilir
Kimin hangi yetkiye sahip olduğu en az üç ayda bir kontrol edilir; artık gerekmeyen yetkiler kaldırılır.
Hangi Roller Olmalı?
Sosyal ağlar ve yönetim araçları farklı rol adları kullansa da çoğu şu dört temel role karşılık gelir:
Sahip veya tam yetkili yönetici: Hesap ayarlarını, bağlantıları ve kullanıcıları yönetir. Firma içinden, sınırlı sayıda kişi.
Yönetici: İçerik yayınlar, hesapları bağlar, kampanyaları yürütür. Pazarlama sorumlusu gibi.
Editör veya içerik üretici: İçerik hazırlar ve planlar. Ajans, serbest çalışan veya içerik ekibi gibi.
Moderatör veya destek: Yorum ve mesajlara cevap verir. Müşteri hizmetleri ekibi gibi.
Bazı platformlarda yalnızca istatistikleri görüntüleme veya yalnızca reklam yönetme gibi ek roller de bulunur.
Örnek Yetki Tablosu
Beş kişilik bir ekip için yetkiler şöyle planlanabilir:
Firma sahibi – Sahip – Tüm yetkiler
Pazarlama müdürü – Yönetici – Yayın, hesap bağlama, yorum yönetimi
Ajans – Editör – İçerik hazırlama ve planlama
Müşteri temsilcisi – Moderatör – Yorum ve mesaj yönetimi
Stajyer – Editör (sınırlı süreli) – İçerik taslağı hazırlama
Bu tabloyu yazılı olarak tutun ve her değişiklikte güncelleyin.
Yetki Verme Süreci
Talep: Yeni bir kişiye erişim gerektiğinde, hangi hesaba ve hangi role ihtiyaç duyulduğu yazılı olarak belirtilir.
Onay: Talep, hesap sahibi veya yetkili yönetici tarafından onaylanır.
Tanımlama: Kişi, şifre paylaşılmadan kendi kullanıcısıyla davet edilir ve ilgili rol atanır.
Kayıt: Yetki tablosuna kişinin adı, rolü, erişim tarihi ve gerekiyorsa bitiş tarihi eklenir.
Kaldırma: Proje bittiğinde, sözleşme sona erdiğinde veya kişi ayrıldığında yetki aynı gün kaldırılır.
Platform ve Araç Seviyesinde Yetki
Yetki yönetimi iki katmanda yapılmalıdır:
Sosyal ağ seviyesi: Facebook sayfaları ve bağlı Instagram hesapları için Meta'nın işletme araçları, LinkedIn şirket sayfaları için sayfa yönetici rolleri kullanılır. Bu seviyede kimlerin hesabınızda doğrudan işlem yapabildiği belirlenir.
Yönetim aracı seviyesi: Kullandığınız sosyal medya yönetim aracında ekip üyelerine ayrı roller verilir. Bu seviyede kimlerin içerik hazırlayıp planlayabildiği belirlenir.
İki seviyenin de ayrı ayrı gözden geçirilmesi gerekir. Bir kişinin yönetim aracından çıkarılması, sosyal ağ üzerindeki doğrudan erişimini kaldırmaz.
Sık Yapılan Hatalar
Herkese en yüksek yetkiyi vermek.
Ajansı tek tam yetkili kişi yapmak.
Stajyer ve geçici çalışanların erişimini süresiz bırakmak.
Yalnızca yönetim aracındaki yetkiyi kaldırıp sosyal ağ üzerindeki erişimi unutmak.
Yetki tablosunu hiç tutmamak.
Bu Süreç AutoPost'ta Nasıl İşler?
AutoPost'ta ekip ve marka yönetimi çalışma alanları üzerinden yapılır. Bir çalışma alanında ekip üyeleri, markalar ve son aktiviteler birlikte görünür. Çalışma alanını oluşturan kişi Sahip rolündedir; yeni üyeleri e-posta adresiyle ve rol seçerek (örneğin Editör) davet edebilirsiniz. AutoPost'a kayıtlı kullanıcılar doğrudan eklenir, kayıtlı olmayanlar için davet bağlantısı oluşturulur.
Sosyal medya hesapları OAuth ile bağlandığı için ekip üyelerinin sosyal medya şifrelerinizi bilmesine gerek yoktur. Facebook sayfası bağlarken, bağlantıyı yapan kişinin o sayfada yönetici rolünde olması gerekir; bu da sosyal ağ seviyesindeki yetkinin önemini gösterir. Son Aktiviteler bölümünde hangi hesabın kim tarafından bağlandığını ve hangi gönderinin kim tarafından planlandığını izleyerek yetki tablonuzu gerçek kullanımla karşılaştırabilirsiniz.
Sık Sorulan Sorular
Kaç kişiye tam yetki verilmeli?
Firma içinden en az iki, mümkünse en fazla üç kişiye.
Ajansa hangi rol verilmeli?
Genellikle içerik hazırlama ve planlama yetkisi yeterlidir. Hesap ayarları ve kullanıcı yönetimi firmada kalmalıdır.
Yetkileri ne sıklıkla gözden geçirmeliyim?
En az üç ayda bir ve her ekip değişikliğinde.
Yönetim aracından çıkardığım kişi hesabıma hâlâ erişebilir mi?
Sosyal ağ üzerinde ayrıca yetkisi varsa evet. Bu yüzden iki seviyeyi de kontrol etmelisiniz.
İlgili Yazılar
Kurumsal Sosyal Medya Hesaplarının Şifresini Ajansla Paylaşmak Doğru mu?
Çalışan veya Ajans Değiştiğinde Sosyal Medya Hesapları Nasıl Korunur?
Birden Fazla Sosyal Medya Hesabı Tek Yerden Nasıl Yönetilir?
Ekibinizi şifre paylaşmadan, rol atayarak çalışma alanınıza davet edin: AutoPost'u ücretsiz deneyin.
Yazar: AutoPost Editör Ekibi
Kurumsal sosyal medya yönetimini inceleyin
AutoPost'u ücretsiz deneyin
AI destekli içerik üretimi ve otomatik yayınlama — erken erişimde ücretsiz.
Hemen Başla