
Kurumsal Sosyal Medya Hesaplarının Şifresini Ajansla Paylaşmak Doğru mu?
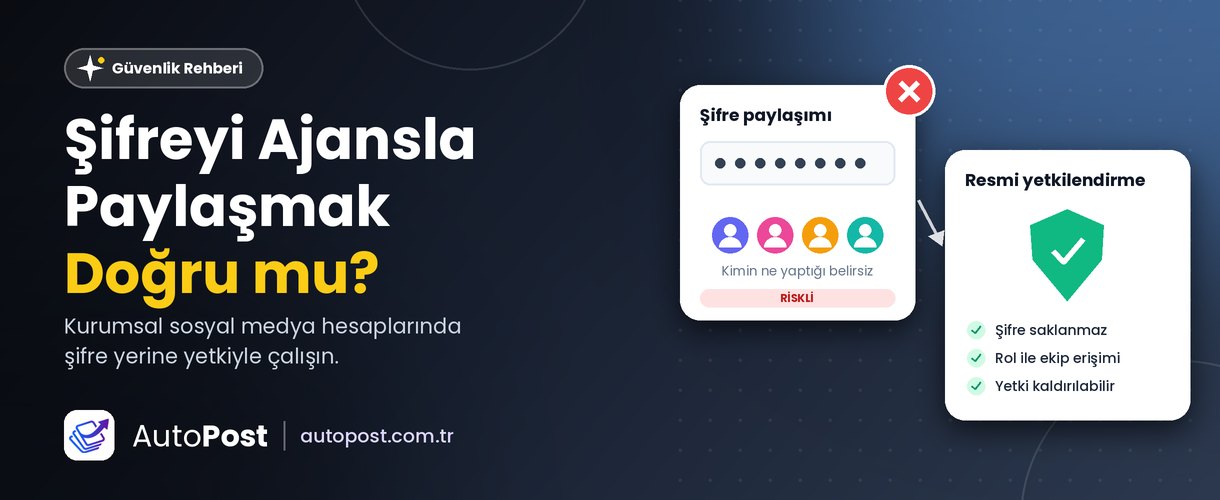
Kurumsal sosyal medya hesaplarının şifresini ajansla paylaşmak doğru değildir. Şifre bir kez paylaşıldığında kimin, ne zaman, hangi cihazdan hesaba girdiğini kontrol etmek zorlaşır; iş birliği sona erdiğinde erişimi geri almak için şifre değiştirmek dışında pratik bir yol kalmaz. Doğru yöntem, şifre vermeden, platformların sunduğu yetkilendirme ve rol sistemleriyle erişim tanımaktır.
Şifre Paylaşmanın Riskleri Nelerdir?
Kontrol kaybı: Şifreyi bilen kişi hesap üzerinde tam yetkiye sahip olur. Gönderi silebilir, profil bilgilerini değiştirebilir, hatta hesabın e-posta ve telefon bilgilerini güncelleyebilir.
Kimin ne yaptığı belirsizleşir: Aynı şifreyi birden fazla kişi kullandığında, yanlış bir paylaşımın veya silinen bir mesajın sorumlusunu bulmak neredeyse imkânsız hale gelir.
Şifre yayılır: Ajans içinde şifre bir çalışandan diğerine, bir tablodan bir mesaj grubuna aktarılabilir. Siz yalnızca bir kişiye verdiğinizi düşünürken şifre birçok yerde durabilir.
Ayrılıkta erişim devam eder: Ajansla çalışmayı bıraktığınızda veya bir çalışan ayrıldığında, şifre değiştirilmediği sürece erişim sürer.
İki adımlı doğrulama işlemez hale gelir: Hesapta iki adımlı doğrulama açıksa, her girişte kodun kime gideceği sorun olur. Birçok firma bu yüzden güvenlik katmanını kapatmak zorunda kalır.
Hesap sahipliği tartışmalı hale gelir: Hesap ajansın e-postası veya bir çalışanın telefon numarasıyla açılmışsa, iş birliği bittiğinde hesabı geri almak zorlaşabilir.
Şifre Yerine Hangi Yöntem Kullanılmalı?
Sosyal ağların çoğu, işletme hesaplarına şifre paylaşmadan erişim vermek için kendi araçlarını sunar. Meta'nın işletme araçları Facebook sayfalarına ve bağlı Instagram hesaplarına kişi veya iş ortağı bazında erişim tanımlamaya, LinkedIn şirket sayfaları ise yöneticilere farklı roller vermeye izin verir. Bu yöntemlerde herkes kendi hesabıyla giriş yapar; erişimi kaldırmak için şifre değiştirmeniz gerekmez, yalnızca ilgili kişinin yetkisini kaldırırsınız.
Sosyal medya yönetim araçları da aynı mantıkla çalışır. Güvenilir bir araç hesabınıza OAuth adı verilen resmi yetkilendirme sistemiyle bağlanır: Siz sosyal ağın kendi ekranında onay verirsiniz, araç şifrenizi hiçbir zaman görmez.
Şifrenizi Daha Önce Paylaştıysanız Ne Yapmalısınız?
Şifreyi değiştirin ve güçlü, benzersiz bir şifre belirleyin.
Hesaptaki aktif oturumları kontrol edip tanımadığınız cihazların oturumunu kapatın.
İki adımlı doğrulamayı açın ve doğrulama kodunun firmaya ait bir telefona veya uygulamaya gitmesini sağlayın.
Hesabın kurtarma e-postası ve telefon numarasının firmaya ait olduğundan emin olun.
Hesaba bağlı uygulamaları gözden geçirip artık kullanmadıklarınızın erişimini kaldırın.
Ajansa veya ekibe, şifre yerine rol bazlı erişim tanımlayın.
Bir Örnek: Ajans Değişikliği
Bir mobilya firması iki yıl boyunca bir ajansla çalışmış ve Instagram şifresini ajansa vermiş olsun. Firma ajans değiştirmeye karar verdiğinde, eski ajansın hâlâ hesaba erişimi olduğunu, hatta hesabın kurtarma e-postasının ajansın adresi olduğunu fark eder. Hesabı güvenle devralmak günler sürer. Aynı firma başından beri yetki sistemiyle çalışsaydı, eski ajansın erişimini tek işlemle kaldırıp yeni ajansı dakikalar içinde ekleyebilirdi.
AutoPost'ta Hesaplar Şifresiz Nasıl Bağlanır?
AutoPost'ta Instagram, Facebook, TikTok ve LinkedIn hesapları OAuth ile bağlanır. AutoPost şifrenizi saklamaz; yalnızca sizin adınıza gönderi yayınlama yetkisi alır ve bu yetkiyi dilediğiniz an kaldırabilirsiniz. Facebook sayfası bağlarken sayfadaki rolünüzün yönetici olması gerekir; listede yalnızca yönettiğiniz sayfalar görünür.
Ekibinizle veya ajansınızla çalışırken de şifre paylaşmanız gerekmez. Çalışma alanınıza üyeleri e-posta adresleriyle davet edip rol atayabilirsiniz; kayıtlı olmayan kişilere davet bağlantısı gönderilir. Son Aktiviteler bölümünde hangi hesabın kim tarafından bağlandığını ve hangi gönderinin kim tarafından planlandığını görebilirsiniz. İş birliği sona erdiğinde ilgili kişiyi çalışma alanından çıkarmanız yeterlidir; sosyal medya şifreleriniz hiçbir aşamada paylaşılmamış olur.
Sık Sorulan Sorular
Ajansım şifre olmadan çalışamayacağını söylüyor, ne yapmalıyım?
Günümüzde sosyal ağların büyük bölümü yetki bazlı erişim sunar. Şifre isteyen bir ajansa bu yöntemleri önerin; şifre paylaşımını zorunlu kılan bir iş akışını sorgulayın.
OAuth ile bağlanan bir araç hesabımda her şeyi yapabilir mi?
Hayır. Araç yalnızca bağlantı sırasında onay verdiğiniz izinleri kullanabilir. AutoPost örneğinde bu yetki gönderi yayınlamaktır.
Verdiğim yetki süresiz mi?
Bu, platforma göre değişir. Örneğin AutoPost'ta LinkedIn için verilen yetki 60 gün geçerlidir; süre dolduğunda hesabı yeniden bağlamanız gerekir.
Hesap kimin adına açılmalı?
Kurumsal hesaplar firmaya ait bir e-posta adresi ve telefon numarasıyla açılmalı, hesap sahipliği her zaman firmada kalmalıdır.
İlgili Yazılar
Firmalar Neden Sosyal Medyada Aktif Olmalı? Kurumsal Şirketlere 10 Katkı
Sosyal Medya Paylaşım Platformu Nedir, Nasıl Çalışır?
Sosyal medya hesaplarınızı şifre paylaşmadan, resmi yetkilendirmeyle bağlayın: AutoPost'u ücretsiz deneyin.
Yazar: AutoPost Editör Ekibi
Kurumsal sosyal medya yönetimini inceleyin
AutoPost'u ücretsiz deneyin
AI destekli içerik üretimi ve otomatik yayınlama — erken erişimde ücretsiz.
Hemen Başla